• Internet de las Cosas

    Un mundo nuevo realmente interconectado, eso es lo que representa el IdC en nuestro futuro

    Leer mas
  • Seguridad de Información

    De verdad crees que por no ser famoso o tener una empresa pequeña, no estas expuesto? Te invito a evitar descubrir lo contrario de forma desagradable

    Leer mas
  • Tendencias Tecnologicas 2015

    Enterate de las tendencias tecnologicas para el 2015, que nos depara el futuro, como afecta nuestra forma de trabajar, de vivir, de relacionarnos

    Leer mas
Mostrando las entradas con la etiqueta InfoSec. Mostrar todas las entradas

viernes, 22 de abril de 2016

Reporte de Seguridad Mundial - Ataques DDoS

Worldwide Infrastructure Security Report

Volume XI

Arbor NetworksThe Security Division of NETSCOUT


Según Infonetics Research, Arbor es el líder mundial en soluciones para protección de DDoS en Empresas Privadas, Proveedores de Internet, Proveedores de Telefónica Celular. Arbor, actuando como la división de cyberseguridad de NETSCOUT ayuda a protegerse de las amenazas y ataques de DDoS a las empresas privadas más grandes del mundo y proveedores de servicio.
Arbor tiene 11 años produciendo el WISR, donde recolectan información detallada de las amenazas y preocupaciones de una amplia variedad de operadores de red, para entregar luego un reporte completamente gratuito.

La información para este informe fue recolectada mediante encuestas con 172 preguntas, que se realizaron en el mes de Octubre de 2015, la muestra está dividida por segmentos con el 52% de los entrevistados pertenecen a Proveedores de Servicio, 38% son del sector Privado, 6% de Gobernó y 4% de Educación, la distribución geográfica es de 38% USA y Canadá, 11% América Latina, 31% Europa, 11% África y Medio Oriente y 12% Asia y Oceanía. Esta distribución geográfica y tipos de organizaciones le permiten a Arbor tener una visión muy amplia y datos muy certeros.


Principales hallazgos en los Proveedores de Servicios

Amenazas y Preocupaciones

DDoS
·      Mientras que los ataques de DDoS contra los clientes se mantienen como la amenaza más común, existe un incremento en la saturación de ancho de banda debido al streaming, OTT, eventos únicos, etc.

·       El ataque más grande reportado este año fue de 500Gbps, mientras otros reportaron ataques de 450Gbps, 425Gbps y 337Gbps
·      La cantidad de interrupciones por fallas en la configuración continúa en descenso.

·       El año pasado 20% de los ISP reportaron ataques por el orden de 50Gbps, mientras que este año cerca de un 25% reporto picos de 100Gbps, esto hace un gran énfasis en el problema del DDoS
·       Los ataques de DDoS continúan dominando las preocupaciones de los encuestados, sin embargo hay muy poca preocupación por otros tipos de amenazas

·      Los clientes se mantienen como objetivo principal de los ataques DDoS, mientras dos tercios de los ataques son dirigidos a los ISP
·       Los analizadores NetFlow continúan siendo la forma más efectiva para detectar amenazas y la más utilizada. Los Logs de Firewalls son el segundo mecanismo más usado, pero sextos en términos de efectividad.

·       Los ataques contra los servicios en la Nube crecieron del 19% hace dos años a 29% el año anterior y 33% este año.
·       Aproximadamente la mitad de los encuestados comparten la idea de que la integración de los sistemas de gestión y operacionales entorpecen la adopción de SDN/NFV

·       Los ataques en la capa de aplicaciones continua su crecimiento pasando del 90% el año anterior a 93% este año.
·      10% ya comenzaron la implementación de SDN/NFV, mientras un 39% aún están investigando o probando estas tecnologías.

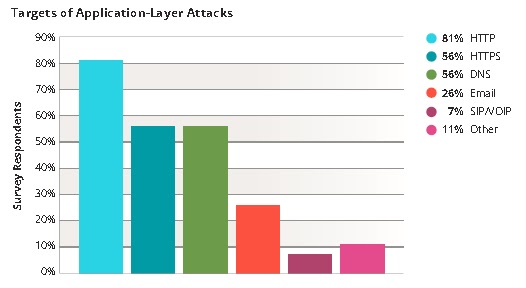
·       El servicio de DNS se ha convertido en el objetivo primario de ataques en la capa de aplicaciones.

No es mi intensión hacer un resumen completo del documento de más de 100 páginas, en esta oportunidad me voy a centrar en el servicio de DNS, si estas interesado en leer el reporte completo puedes descargarlo de https://www.arbornetworks.com/images/documents/WISR2016_EN_Web.pdf.

Hallazgos relacionados al Servicio de DNS en Empresas Privadas, Gobierno y Educación.

Los entrevistados en este sector indicaron que el 24% de los ataques estaba dirigidos a las aplicaciones, aumentando un 6% con respecto al año anterior. En el sector de Proveedores de Servicio esta estadística está en el 18%

Amenazas de Red

DDoS
·    Los ataques DDoS continúan siendo la amenaza más común. Los usuarios maliciosos internos aumentaron del 12% al 17%, las APTs también subieron del 18% al 23%.

·    Más de la mitad experimentaron fallas en sus Firewalls e IPS durante los ataques
·     Los incidentes por razones de las políticas BYOD aumentaron de 6 a 13 porciento.

·   Más del 25% indico ser víctimas de 10 o más ataques mensuales.
·     El Firewall y los SIEM son las herramientas as utilizadas para detectar amenazas, en tercer lugar están las herramientas NetFlow.

·   Solamente el 25% tiene herramientas para mitigar los ataques DDoS en menos de 15 minutos.


IPv6

DNS Operators
·     Alrededor del 25% indico que ya tienen implementado IPv6 en sus redes o tienen planificado hacerlo en los próximos 12 meses

·     Cerca del 22% NO tienen un grupo responsable por la seguridad de la infraestructura de los DNS.
·     58% tienen servicios orientados a Internet sobre IPv6

·     Un tercio de los encuestados fue víctima de cortes en sus servicios producto de ataques DDoS contra la infraestructura de DNS, sin embargo este número se eleva al 50% cuando sumamos los encuetados del sector ISP.
·     La mitad de los que han implementado IPv6 lo utiliza en sus redes privadas

·     Los mecanismos para defender la infraestructura de DNS contra ataques DDoS son similares a años anteriores Firewalls, ACLs y IPS/IDS
·     Más del 60% ha implementado soluciones para tener visibilidad sobre el tráfico IPv6


·     La preocupación más grande está en torno a los ataques DDoS sobre IPv6


Ataques DDoS a Proveedores de Servicio

En el 2015 los atacantes continuaron la tendencia del 2015 usando técnicas de reflejo y amplificación para explotar las vulnerabilidades en protocolos como NTP, SSDP, DNS, entre otros. Así mismo el tamaño de los ataques presento un incremento exponencial reportándose el ataque entre 337Gbps y 500Gbps.


Mientras otros protocolos (NTP, SSDP, SNMP) mantienen un crecimiento sostenido los ataques al DNS se mantienen como los más usados.


Durante el 2015 también se dio un incremento en los ataques DDoS usando técnicas de Reflejo y Amplificación, a principios de año el protocolo más usado era SSDP con altos niveles de actividad durante el primer trimestre, mientras que hacia finales del año el protocolo con más actividad era el DNS. El promedio de los ataques de reflejo y amplificación alcanzo los 1.97Gbps, el ataque mas grande fue de 252Gbps, también se pudo notar como los ataques al servicio de DNS crecieron de forma exponencial.


Si nos centramos en los ataques más sigilosos y avanzados a nivel de aplicaciones encontramos el que el servicio más atacado fue el de DNS, con el 78% de los ataques. Durante tres trimestres se vieron ataques contra los servicios de DNS y HTTP, siendo este un problema común entre todo slos entrevistados.


Los Operadores de Centro de Datos reportaron que los ataques a los servicios de infraestructura bajaron de 61% al 50%. Mientras que si vieron un incremento en los ataques salientes desde los servidores creciendo del 24% al 34%.


Dentro de los Operadores de redes móviles encontramos que 52% de los encuestados indicaron tener problemas con aplicaciones mal implementadas, que ocasionan tormentas de señales, picos de DNS y otros problemas de congestión de red.

A su vez en las empresas privadas, entes gubernamentales y educativos los servicios web continúan siendo el objetivo primario de los ataques y más de la mitad han visto ataques contra los servicios de DNS.  De forma muy curiosa los proveedores de servicio han visto como el DNS se convierte en el principal objetivo para los ataques a nivel de aplicaciones, dependiendo de la infraestructura soportada y los esquemas de monitoreo.

Operadores de DNS

En este punto hay una nota positiva ya que la cantidad de encuestados que no cuentan con un equipo de seguridad especializado para los servicios de DNS baja al 22%, ahora bien para el sector de Gobierno, Educación y Privadas el numero esta en 26% lo cual es negativo cuando lo comparamos con el sector de proveedores de servicio donde solamente el 17% carece de un equipo especializado para esta tarea. Un poco menos de un tercio de los encuestados vio ataques DDoS contra su infraestructura DNS que resultó en un corte visible para los clientes. Sin embargo, este porcentaje se eleva a un poco más de la mitad si nos fijamos exclusivamente en los encuestados de Proveedores de Servicios. Los mecanismos de seguridad utilizados para defender la infraestructura DNS de ataque DDoS son similares a los del año pasado, con firewalls, ACL y IPS / IDS siendo las tres tecnologías más comunes desplegados dentro de las redes de los encuestados.

Más de 70% de los encuestados operan servidores DNS dentro de sus infraestructuras de red, donde 65% de las empresas privadas y 76% de los Proveedores de Servicio operan sus propias infraestructuras de DNS, lo cual representan una amplia proporción para ambos casos.

La infraestructura de DNS puede ser utilizada para lanzar ataques DDoS usando técnicas de reflejo y amplificación, las organizaciones deben restringir los look-ups recursivos como un mecanismo para evitar el abuso sobre sus infraestructuras.

En términos de visibilidad dentro del tráfico DNS se ha notado una mejora considerable, muchos de los encuestados han reconocido tener mecanismos de visibilidad en capa 3 y 4. La visibilidad en capa 7 continúa mejorando, tener visibilidad del trafico DNS en capa 7 es importante para poder entender y mitigar ataques que tengan como objetivo la infraestructura de DNS o que la utilicen para otros tipos de ataques.


Los mecanismos de seguridad utilizados para proteger la infraestructura de DNS no ha cambiado mucho con respecto a años anteriores, se continúan usando Firewalls, ACL’s e IPS/IDS, sin embargo hay diferencias en los mecanismos usados por las Empresas Privadas, educación y Gobierno.

El 80% de las EGE (Empresas, Gobierno, Educación) están utilizando firewalls para proteger sus infraestructuras de DNS contra un 62% de los PS (Proveedores de Servicio). En contra patida el 70% de los SP utilizando ACL’s contra un 50% de las EGE.

En resumen los ataques de DDoS contra el servicio de DNS continuan aumentando en tamaña y complejidad, mientras que las medidas utilizadas para mitigar estos ataques continuan siendo las mismas año tras año. Sera hora de analizar alternativas de seguridad especificas para DNS como DNS Firewall o DNS Advanced Threat analysis?

miércoles, 14 de enero de 2015

Analizando el Internet de las Cosas – Segunda Parte


En la primera parte comentamos que el ecosistema del IoT esta debe contemplar cuatro grandes aspectos: Medición, Reunir Datos, Analizar y Menetizar. En esa primera parte analizamos la Medición y ahora revisaremos el segundo factor que esta relacionado a la recolección de datos.

2. Reunir Datos
Para poder reunir o recolectar los datos generados por los dispositivos IoT lo primero que debemos tener en mente es la Comunicación entre ellos, la cual es muy similar a como nos comunicamos nosotros diariamente. Utilizamos teléfonos celulares, correos electrónicos y redes sociales que nos permiten establecer Conectividad con otras personas. Tenemos perfiles únicos, direcciones de correo electrónico y Números de Identificación Personal que utilizamos como Identidades. Colocamos nuestro número de teléfono en páginas amarillas, permitimos que nos busquen mediante nuestros perfiles públicos haciéndonos Detectables. Aprendemos otros idiomas de uso común que nos permitan comunicarnos con otras personas permitiendo Interoperabilidad. En líneas generales los dispositivos IoT enfrentan los mismos retos diarios que nosotros.

2.1. Conectividad
Existen muchas formas de conectar los dispositivos IoT, con cable o inalámbrico. El cuadro que sigue a continuación muestra algunas de las opciones de conectividad inalámbrica que se pueden utilizar. Cada una de ellas con sus ventajas y desventajas, por ejemplo más distancia igual a más consumo de energía o menor energía igual a menor velocidad de transmisión. La opción que adopte cada fabricante de dispositivos IoT dependerá de muchos factores.


2.2. Identidad
En las redes de datos los dispositivos se identifican utilizando un número único conocido como dirección IP, hasta hace algunos años y como comentamos en otro artículo utilizábamos IPv4, el cual tenía limitantes en cuanto a la cantidad de dispositivos que se podían identificar, pero hoy contamos con IPv6 que básicamente puede identificar cada partícula de polvo en la tierra con una dirección única.

2.3. Detectar
La forma como los dispositivos IoT publican su presencia en la red, depende de la tecnología de conectividad que fuera seleccionada. Para los que están basados en redes IP, los servicios de DNS Multicast y DNS Discovery son la clave para publicarse y descubrir otros dispositivos. Existen otros protocolos muy poderosos como Apple’s Bonjour, Qualcomm’s AllJoyn o XMPP.

2.4. Interoperabilidad
Imagina ir a una gran fiesta done todos hablan un idioma diferente, técnicamente todos pueden conectarse, identificarse y hablar con el resto, pero ningún podrá entender lo que dice el otro. Este es el mimo problema que enfrentan los dispositivos IoT.


Todos pueden establecer una conexión y conocerán la identidad de los otros dispositivos (digamos que utilizando IPv6). ¿De qué hablarían? ¿Cómo sabe El sistema de calefacción que quien le habla es un sensor de temperatura y como puede identificar si los datos que le están enviando son en grados Centígrados o Fahrenheit?, aquí es donde los protocolos de comunicación entran en escena.

A lo largo de los años se han creado múltiples protocolos de comunicación como MQTT, CoAp, XMPP, pero la pieza perdida de nuestro rompecabezas es el IoT-ARM, la cual debe permitir las comunicaciones entre tecnologías heterogéneas, este proyecto está siendo manejado por la European Lighthouse Integrate Project. Este es un libro que explica el concepto con mayor detalle. Luego existen otras iniciativas como OIC o ARM mBed.

2.5. Seguridad
Por ultimo pero no menos importante la seguridad, que aún es el mayor cuello de botella para la recolección de datos, las implicaciones de seguridad para el IoT pueden ser catastróficas, ya que los dispositivos serán producidos e implementados en masa y es posible que muchos de ellos nunca estén disponibles para hacerles actualizaciones de software. A principios del 2014 se descubrió un refrigerador infectado con un botnet, el cual enviaba millones de correos.

Ahora imaginemos medidores eléctricos que no reporten el consumo de energía, esto le causaría perdidas a las compañías eléctricas. Unos sensores de radioactividad generando alarmas falsas que provocan la evacuación de ciudades y el cierre de plantas nucleares. Sistemas de calefacción de una ciudad encendidos en simultáneo podrían causar una sobre carga y posterior falla del sistema eléctrico. Todo esto provocado por hackers, bien sea para obtener benéficos económicos o por pura diversión.

La seguridad para los dispositivos IoT debe ser aplicada por capas, protegiendo cada uno de los subsistemas que conforman el IoT, hoy día muchos micro-controladores ya tienen incorporados motores de encripción, generadores de números aleatorios, entre otras funciones que permiten asegurar los canales de comunicación y proteger los datos. Algunos cuentan con sistemas de arranque cifrados con AES, otros utilizan certificados digitales, entre otras iniciativas que permiten mejorar los niveles de seguridad.

Aunque usted tenga sistemas de seguridad implementados, los sistemas IoT podrían verse comprometidos, la mejor política en este caso es “esperar lo mejor, pero preparase para lo peor”. Una capa de control de acceso podrían ayudar a contener o limitar el alcance del daño, impidiendo que todo el sistema se vea infectado. Un sistema de Prevención de Intrusos podría ayudar a detectar las brechas de seguridad un poco más rápido.


martes, 30 de diciembre de 2014

Big Data Monetización, Seguridad, Privacidad y Confianza


Los datos son muy valiosos, cada día es mayor la cantidad de empresas que confían en sus datos para tomar las mejores decisiones de negocio y predecir el futuro, el análisis en tiempo real permite agregar valor al negocio con lo cual las empresas recogen más datos, más rápido y de más fuentes que nunca, siendo el punto de partida para la aparición de Big Data y el Internet de las Cosas.

Estos grandes volúmenes de datos también tienen un valor directo significativo a ser monetizado, mediante la venta a terceros de estos datos de forma total o parcial, se estima que para el 2016 se duplicara el porcentaje de empresas que buscaran obtener ganancias sobre sus datos y muchos de esos datos son relacionados con sus clientes (Privacidad).
Es importante tener en cuenta que el daño causado por el robo de identidad es mucho más severo que el causado por el robo de una tarjeta de crédito, ya que no se puede emitir una nueva identidad, con lo cual el seguro de salud, los créditos y el estatus legal de cada individuo estarán en peligro.

Con todos estos datos y el valor que representan, cobra mucho sentido que los hackers se esfuercen mucho más para robarlos, la verdadera pregunta es ¿Cómo proteger esos datos de amenazas cada vez más persistentes e inteligentes, preservando el valor para la empresa?

Para proteger estos datos y al mismo tiempo preservar su valor, es necesario protegerlos de forma granular y al más bajo nivel posible, por ejemplo asegurar campos de forma individual permite una gran flexibilidad en la protección de campos sensitivos, mientras que los campos que no contienen información personal se mantienen de forma legible. Proteger esta información representa un reto por sí solo, pero monetizar los datos significa enviarlos a otras organizaciones con sus propios perfiles de seguridad, anonimizar los datos no es viable cuando buscamos obtener dinero por ellos, pero desvincularlos de la información más sensible (ej. Nombre, número de identificación, fechas de nacimiento) es vital para proteger la privacidad de los individuos, con lo cual debemos utilizar otros métodos de protección como tokenizar (sustituir elementos de datos importantes con elementos no importantes), permitiendo preservar la longitud y el tipo de dato. Con este tipo de técnicas haremos que esos datos sean inutilizables para que otros ejecuten procesos de análisis, mientras que ayudamos a proteger la privacidad de los individuos.

Es poco probable que evitemos por completo el robo de datos, pero si podemos lograr que sea un proceso muy difícil, que estos sean inútiles o que el daño que se logre con ellos sea mínimo. Proteger los datos de forma granular, a nivel de campos o parte de ellos, nos permite continuar disfrutando de los beneficios de la monetización mientras que colocamos una enorme barrera de prevención en el robo de identidades.


lunes, 29 de diciembre de 2014

Blue Coat: Se descubre un malware diseñado para víctimas de alto nivel


El 15 de Diciembre, Blue Coat hizo pública información donde revelan la existencia de un malware para Android que está destinado a atacar victimas de alto perfil en sectores como Gobierno, Financiero, Militar y de Ingeniería. Existe evidencia de que el malware ha tenido éxito en un mínimo de 37 países. Estos ataques están altamente vinculados a una red de espionaje cibernético que los investigadores de Blue Coat ya habían descubierto (informe).

Este malware tiene un nivel de sofisticación notable, sus técnicas de infección y propagación superan a las utilizadas por los malware vistos hasta ahora para Android. Su verdadero origen aún no está claro ya que se han esmerado en esconder el rastro dejando pistas falsas sobre el mismo que llevan a múltiples países.

Los creadores también están utilizando un enrutamiento de comunicaciones dentro de redes seguras de terceros, lo cual dificulta aún más rastrear el origen. La infraestructura de propagación está basada en sistemas de mando y control dentro de blogs públicos de buena reputación, en combinación con sitios web privados, los cuales se estiman fueron hakeados para este fin.

Desde la perspectiva técnica, el malware se destaca por ser una herramienta de espionaje puro y bien diseñado, su principal objetivo es registrar el audio de las llamadas telefónicas y recoger información de identidad y ubicación de la víctima. Teniendo en cuenta que los políticos y embajadas son objetivos de este malware, hace pensar que esto es un ataque bien orquestado para obtener acceso a información confidencial o privilegia de objetivos en sectores críticos.

Infección

Las víctimas son seleccionadas de forma muy cuidadosa y atacada mediante el uso de un taque tipo spearphising, a cada víctima se le asigna un identificador único y reciben notificaciones individuales para actualizar su WhatsApp o Viper de forma personalizada por correo. Como se indica en el reporte completo, los investigadores descubrieron un correo enviado al Ministro de Relaciones Exteriores de Paraguay, quien también es miembro de la delegación paraguaya ante la UN.


Cuando la víctima visite la URL utilizando su Android el dispositivo descargara un archivo llamado ‘WhatsAppUpdate.apk’ (md5 046a3e7c376ba4b6eb21846db9fc02df). Si abren el link con un equipo iOS descarga una aplicación para iOS basada en Cydia, similar a lo que sucede cuando se descarga con Blackberry, si acceden al link desde un PC el navegador es re-direccionado a la página web de la BBC.


sábado, 27 de diciembre de 2014

Proyecciones de Amenazas Cibernéticas para el 2015


Ryan Olson, Director de Inteligencia de Palo Alto Networks, basado en lo sucedido durante 2014 nos hace entrega de sus predicciones para el 2015.

Vulnerabilidades ocultas por mucho tiempo:

Durante el 2014 nos enteramos de vulnerabilidades importantes a nivel de código abierto, que en algunos casos habían estado allí durante más de una década, Heartbleed, ShellShock, POODLE y SChannel han estado presentes en el código abierto desde hace años, pero se dieron a conocer públicamente en 2014. Es posibles que esas vulnerabilidades fueran descubiertas por atacantes que las explotaron durante años.
El descubrimiento de estas vulnerabilidades provoco el inicio de una revisión de los principales repositorios de código abierto, los cuales por años habían sido vistos como una roca sólida. Esas revisiones y autocriticas generan un clima propenso para que durante el 2015 se revelen muchos otros problemas de larga data.

Los Ransomeware continuaran teniendo éxito:

Los Ransomeware son un tipo de malware que bloquea el acceso a ciertos archivos del sistema y pide por el pago de un rescate (extorción) para levantar la restricción, desde que fueron descubiertos en 2013 este tipo de malwares se han propagado de forma descontrolada, pero el 2014 apareció “Locker” que realmente sacudió las redes. Locker funciona infectando el sistema, buscando rápidamente los archivos importantes y encriptándolos para que sean inaccesibles y pidiendo un rescate de pocos cientos de dólares. Lockers se distribuye de diferentes formas y a menudo se instala de otras formas como botnets.
La mejor variante de Locker fie “CryptoLocker”, que fue detectada a finales del 2013. El éxito de este malware está basado en el hecho de que sus operadores realmente desbloquean el acceso a los archivos una vez recibido el pago, ganando reputación entre los infectados, otras variantes descubiertas en 2014 fueron CryptoWall y CryptoDefense.
Estos malware’s tuvieron éxito en empresas grandes y pequeñas, lo cual hace poco probable que se vea interrumpido el flujo de ingresos para estos cyber-criminales.

Ataques a Puntos de Venta:

A finales de 2013 las organizaciones comenzaron a reportar una seria de ataques a sus sistemas de punto de venta (POS) con Sistema Operativo Windows, los cuales impactaron a de millones de usuarios. Estos ataques se concentraron en infectar con malware’s a los Sistemas Windows responsables de controlar los lectores de tarjetas de crédito y así tener acceso a los datos almacenados en la memoria de las tarjetas de crédito.
En Agosto de 2014, el Servicio Secreto de los Estados Unidos revelo la existencia de uno de estos malware’s llamado BackOff, estimaron que más de mil empresas habían sido víctimas de BackOff. El sistema de tarjetas de crédito en los Estados Unidos está cambiando la tradicional banda magnética por el sistema de Chip-and-PIN, que es menos vulnerable a estos ataques.
Durante 2015 continuaremos viendo más ataques a los sistemas de POS.

Los Móviles son un objetivo valioso:

Durante 2014 vimos muchos ataques a dispositivos Android y iOS, el más significativo es WireLurker que logro atacar dispositivos iOS sin jailbreak, los dispositivos móviles se han convertido en un blanco muy deseado ya que mueve mucha información valiosa.
Los dispositivos móviles son blancos de ataques por muchas razones: contienen credenciales de usuario para aplicaciones y sitios web, son utilizados para autenticación fuera de línea, están constantemente conectados a internet y tienen capacidad de grabar audio y video.
Un teléfono infectado puede pasar desapercibido por mucho tiempo, lo que permite monitorear al usuario y robarle su información, esto debido a que no reciben el mismo nivel de monitoreo que los PC’s.

En 2015 se harán importantes descubrimientos de ataques colectivos contra dispositivos móviles diseñados para robar información.

Fuente del Articulo

martes, 23 de diciembre de 2014

Paloalto Networks: Predicciones de Ciber-Seguridad para 2015

Seguridad Web y Aplicaciones de Nube


El mercado de servicio de nube se acercó a $50 mil millones de dólares durante el 2014 y se espera que tenga un crecimiento del 20% anual hasta el 2018 y según IDC el 90% de los ingresos están relacionados con aplicaciones.
Durante el 2014 el mayor crecimiento se vio en aplicaciones desconocidas como ProofHQ, QlickView o Yandexdisk, en la nube no es necesario instalar hardware o software, permite a las empresas implementar las mejores aplicaciones que satisfagan sus necesidades, con las bondades que nos ofrece las proyecciones de crecimiento pueden ser cada vez mayor.
Sin embargo esto puede ser una bendición o una maldición y aquí el por qué:

La bendición: las aplicaciones en la nube ofrecen una integración rápida, empodera a los negocios, ofrecen reducción de requisitos de TI y permite a los empleados acceder a los datos desde cualquier lugar.

La maldición: el crecimiento sin precedentes de la nube genera un caldo de cultivo para los delincuentes cibernéticos proporcionando acceso a las redes de las empresas, con lo cual la seguridad es más crucial que nunca. Muchas de esas aplicaciones están utilizando diferentes números de puertos no comunes creando una pesadilla para los profesionales de TI y Seguridad.
En el mercado existen un sin fin de soluciones de seguridad que son muy eficientes cuando se utilizan puertos convencionales como 80 para HTTP o 443 para HTTPS, como resultado muchas de las aplicaciones que utilizan puertos no comunes pueden eludir la inspección.

La solución: utilizar una plataforma de seguridad que sea capaz de clasificar todo el tráfico, la identificación de la aplicación independientemente del puerto; determinar el contenido y la cartografía del tráfico para el usuario, independientemente de su ubicación o tipo de dispositivo. Esto permite lograr los siguientes objetivos:
  • Obtener visibilidad en las aplicaciones, el contenido y los usuarios.
  • Habilitar las aplicaciones de forma segura, permitiendo sólo aquellas que se necesitan para operar el negocio y negando implícitamente a todos los demás.
  • Prevenir las amenazas conocidas, eliminando aplicaciones no deseadas para reducir su amenaza y la aplicación de la prevención de amenazas por puertos.
  • Bloquear las amenazas desconocidas, que podrían venir desde nuevos desarrollos de aplicaciones en la nube, con análisis de comportamiento.


domingo, 14 de diciembre de 2014

Entre Julio y Septiembre se reportaron 320 violaciones de seguridad

Los consumidores experimentaron muchas amenazas de seguridad en el tercer cuarto del 2014, mientras que los hackers lograron ejecutar de forma satisfactoria ataques de gran escala contra empresas de servicios financieros y de ventas al detal, así como el robo de información personal de los clientes.

Entre Julio y Septiembre de 2014 se reportaron mas de 320 violaciones de seguridad alrededor del mundo, lo que representa un incremento del 25% con respecto al mismo periodo del año 2013, durante esos incidentes de seguridad se estima que fueron robados más de 183 millones de registros con cuentas de usuario y registros con información personal o financiera.
El 42% de los ataques fueron contra empresas que ofrecen servicios Financieros, y 31% contra empresas del sector Retail, seguidos por empresas del área Tecnológica con un 20% donde encontramos empresas que ofrecen servicios de Cloud (Nube), email, juegos, entre otros. Así mismo el Robo de Identidades tomo la punta con un 46% del total en tipos de ataques.

Los clientes han sido muy pacientes con respecto a los problemas de seguridad que se han presentado de forma histórica en las empresas de retail, ya que cuando sus números de Tarjetas de Crédito han sido robadas los Bancos asumen el riesgo cambiando la Tarjeta, sin embargo cuando hablamos del robo de identidades (fotografías, correos, etc) no hay forma de revertir el daño ya que una vez robados esos datos pueden aparecer públicos en cualquier momento. Lo que es realmente sorprendente es que solamente el 1% de los atacados tenia los datos encriptado, lo que sí debería llevar a los clientes a exigir que los comercios y empresas encripten nuestros datos personales.

Violaciones de Datos por Tipo:
  • Acceso a Cuentas: 48%, 12% del total de incidentes.
  • Acceso a Datos Financieros: 33%, 16% del total de incidentes.
  • Robo de Identidades: 17%, 46% del total de incidentes.

Por Origen:
  • Atacantes Externos: 97%, 54% de los incidentes de datos.
  • Perdida Accidental: 1%, 24% del total de incidentes.

Por ubicación geográfica:
  • Norte América: 66%
  • Sur América: 1%
  • Europa: 16%
  • Medio Oriente y África: 7%
  • Asia: 10%
Fuente de Articulo: Help Net Security

lunes, 8 de diciembre de 2014

Google Docs controla el Robot


Las empresas han aumentado el acceso y uso de servicios en la nube y herramientas de Social Media, aumentando así la cantidad de Comandos y Controles almacenados en sitios legítimos.

Mientras que las empresas se abren cada día más a los servicios en la Nube, herramientas de colaboración y redes sociales, los delincuentes van migrando su infraestructura de comandos y controles para esconderse dentro de estos canales aprobados, así como también sacaran provecho de que los administradores de red prestaran menos atención al tráfico entre sus redes y los sitios aprobados o de uso común como Twiter o Google Docs, donde cada día comenzaremos a ver malwares e infraestructura de control.


Además, vamos a ver cada día más sitios legítimos siendo utilizados para distribuir malwares (Ver DarkHotel), de la misma forma podemos anticipar que la filtración de información será ejecutada utilizando estos canales aprobados por la empresa, permitiendo ocultar el robo de datos.